14. rujna 2026.• Roman Grünfelder• 7 min čitanja• 1 pregleda
Napadači su iskoristili stvarnu državnu e-mail domenu kako bi izgledali kao službeno tijelo
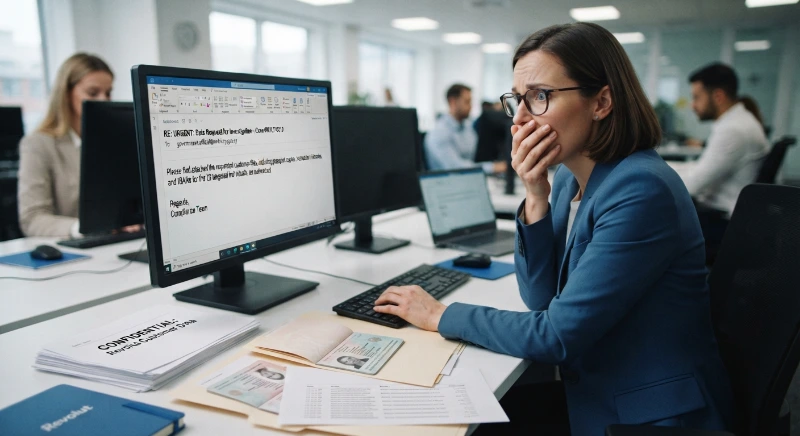
Napadači su iskoristili stvarnu državnu e-mail domenu kako bi izgledali kao službeno tijelo. Revolut je zahtjev prihvatio kao autentičan i neovlaštenoj osobi predao osjetljive podatke dijela korisnika.
Revolut je potvrdio ozbiljan sigurnosni incident u kojem je neovlaštena osoba uspjela navesti kompaniju da dostavi osjetljive podatke o korisnicima. Posebno je zabrinjavajuće što među potencijalno izloženim informacijama nisu bili samo osobni podaci i kopije identifikacijskih dokumenata, nego i potpuna povijest financijskih i kripto transakcija, uključujući Bitcoin.
Kako je napadač uspio prevariti Revolut
Prema informacijama koje je Revolut dostavio korisnicima i medijima, prevarant je poslao zahtjev za informacijama predstavljajući se kao legitimna državna institucija. Ključ problema bio je u tome što e-mail nije stigao s obične lažne adrese koja bi na prvi pogled izgledala sumnjivo. Napadač je koristio neovlašteni račun unutar stvarne domene državne institucije.
Poruka je pritom imala valjane mehanizme za provjeru autentičnosti domene, zbog čega je Revolut zaključio da je zahtjev legitiman. Drugim riječima, problem nije bio samo u tome što je netko lažirao identitet državnog tijela, nego u činjenici da je napadač uspio koristiti infrastrukturu stvarne državne domene. To pokazuje koliko sofisticirani mogu biti moderni phishing i impersonation napadi.
Kod phishinga napadač pokušava žrtvu navesti da povjeruje da komunicira s legitimnom osobom ili organizacijom. U ovom slučaju meta nije bio pojedinačni korisnik, nego sama financijska institucija.
Koji su podaci procurili
Prema obavijesti poslanoj pogođenim korisnicima, izloženi su mogli biti brojni osobni i financijski podaci. Među njima su bili puno ime, datum rođenja, zanimanje, adresa, e-mail i telefonski broj. Potencijalno su bili dostupni i podaci iz postupka identifikacije korisnika, odnosno KYC podaci, uključujući kopiju putovnice ili vozačke dozvole te selfie korišten za potvrdu identiteta.
KYC znači "Know Your Customer", odnosno postupak kojim financijske institucije provjeravaju identitet svojih korisnika. Banke, fintech kompanije i kripto platforme takve podatke prikupljaju kako bi ispunile zakonske obveze povezane sa sprječavanjem pranja novca, financiranja terorizma i financijskih prijevara. U ovom slučaju problem je upravo u tome što su informacije prikupljene radi sigurnosti i regulatornih zahtjeva završile u rukama neovlaštene osobe.
Za vlasnike Bitcoina posebno osjetljiv dio
Još veći problem predstavlja financijski dio podataka. Prema obavijesti korisnicima, potencijalno su bili izloženi izvodi računa, IBAN-i, podaci o isplatama i potpuna povijest transakcija, uključujući Bitcoin transakcije. To je posebno osjetljivo za korisnike koji drže veće količine kriptovaluta. Sama informacija da osoba posjeduje Bitcoin možda ne zvuči posebno opasno. Međutim, kombinacija identiteta, adrese, telefonskog broja, kopije putovnice i podataka o transakcijama može otkriti mnogo više: da osoba posjeduje kriptovalute, koliko ih je u određenom trenutku koristila, kamo ih je slala te potencijalno kakva je njezina financijska situacija. Upravo zbog toga kripto istražitelj ZachXBT upozorio je da je incident mogao biti usmjeren prema korisnicima veće imovine. To nije službeno potvrđeno od Revoluta, ali bi takav scenarij bio posebno zabrinjavajući zbog posljednjih slučajeva fizičkih napada na poznate vlasnike kriptovaluta.
Novac korisnika nije ukraden
Važno je razlikovati curenje podataka od izravne krađe novca. Revolut je naglasio da njegovi sustavi nisu bili kompromitirani i da sredstva korisnika nisu bila pogođena. Kompanija je nakon otkrivanja incidenta blokirala korištenu e-mail adresu te obavijestila nadležnu državnu instituciju, policiju, regulatore i tijela za zaštitu podataka. To znači da ovaj incident, prema dosad dostupnim informacijama, nije bio klasičan hakerski napad u kojem je napadač probio Revolutov sustav i izravno došao do računa korisnika. Podaci su predani zato što je Revolut povjerovao da je zahtjev za njihovom dostavom zakonit.
Revolut ne otkriva koliko je korisnika pogođeno
Kompanija je incident opisala kao događaj koji je zahvatio "ograničen" broj korisnika, ali zasad nije objavila točan broj pogođenih osoba. Također nije otkriveno koju je državnu instituciju napadač imitirao. Reuters je potvrdio da je Revolut priznao neovlašteno otkrivanje osjetljivih podataka nakon što je prevaren lažnim zahtjevima koji su izgledali kao da dolaze s legitimne državne domene. Pogođeni korisnici trebali bi biti izravno obaviješteni.
Zašto je ovaj slučaj važniji od običnog phishinga
Ovaj incident pokazuje jedan od najvećih problema moderne digitalne sigurnosti: nije dovoljno provjeriti samo izgleda li e-mail službeno. Napadač je, prema dosad dostupnim informacijama, uspio kombinirati neovlašteni račun unutar stvarne državne domene s valjanom autentifikacijom domene. Zbog toga je zahtjev prošao kontrole koje bi mogle zaustaviti puno jednostavniji pokušaj prevare. To je važna lekcija i za druge financijske institucije. Kada se od banke ili fintech kompanije traži vrlo osjetljive podatke, sama potvrda da poruka dolazi s određene domene očito nije dovoljna. Potrebne su dodatne provjere identiteta osobe koja zahtjev šalje i pravne osnove zahtjeva.
Što ovo znači za korisnike Revoluta
Za prosječnog korisnika najvažnije je razumjeti da curenje podataka ne znači automatski da je njegov Revolut račun preuzet ili da je novac nestao. Veći problem može nastati naknadno, kroz ciljane prevare. Netko tko raspolaže stvarnim osobnim podacima može pokušati uvjerljivije kontaktirati korisnika, predstavljati se kao Revolut, banka, policija ili druga institucija i koristiti procurjele informacije kako bi stekao njegovo povjerenje. Kod korisnika koji posjeduju značajniju količinu Bitcoina rizik je još veći jer kombinacija identiteta i financijske povijesti može otkriti da upravo određena osoba raspolaže kriptoimovinom. Zato bi korisnici koji prime obavijest od Revoluta trebali posebno paziti na naknadne poruke, telefonske pozive i e-mailove koji traže lozinke, kodove, potvrde transakcija ili prijenos kriptovaluta.
Zaključak
Revolutov slučaj pokazuje koliko opasna može biti kombinacija društvenog inženjeringa i povjerenja u digitalne sigurnosne mehanizme. Napadač nije morao provaliti u Revolutov sustav. Bilo je dovoljno uvjeriti zaposlenike da je zahtjev za informacijama stvaran. Posljedica je bila potencijalna izloženost vrlo osjetljivih podataka – od putovnica i adresa do kompletne financijske i Bitcoin povijesti dijela korisnika. Incident je posebno važan za kriptoindustriju jer još jednom pokazuje da najveći rizik ponekad nije sama blockchain tehnologija, nego osobni podaci koji povezuju stvarni identitet s kriptoimovinom. Revolut tvrdi da su sredstva korisnika sigurna i da su poduzete mjere nakon otkrivanja incidenta. Ipak, koliko je korisnika stvarno pogođeno i koje su sve posljedice curenja podataka, zasad nije poznato.
🧠 Kripto nije igra sreće, već proces učenja, discipline i donošenja odluka na temelju činjenica, a ne emocija. Tržište će uvijek nuditi prečace, brzu zaradu i glasne narative – ali dugoročno opstaju oni koji razumiju što rade i zašto to rade. Ako želiš biti ispred mase, prestani slijediti buku i počni graditi znanje. Edukacija nije trošak – ona je investicija. Ako ti je ovaj članak bio koristan, podijeli ga i pomozi nam širiti kvalitetne informacije. Kriptoentuzijasti postoje kako bi znanje bilo jače od hypea. 🚀