Potpisivanje transakcije u kriptu često se svede na nekoliko sekundi: spojiš wallet, pojavi se prozor, provjeriš iznos ako ga uopće vidiš, pritisneš Confirm i nastaviš dalje. Nakon dovoljno vremena čovjek se na to navikne toliko da potvrđivanje počne izgledati poput klika na "OK" u bilo kojoj drugoj aplikaciji.
Tu nastaje problem.
Kripto wallet te ne pita uvijek samo želiš li poslati određenu količinu tokena. Ponekad te pita smije li određeni smart contract koristiti tvoje tokene i kasnije. Ponekad mu daješ dopuštenje za iznos mnogo veći od onoga koji trenutačno želiš zamijeniti, a postoje i potpisi kojima se sredstva ne pomiču odmah, ali stvaraju pravo koje se može iskoristiti kasnije.
Sve to na ekranu može završiti pod jednim vrlo poznatim gumbom: Confirm.
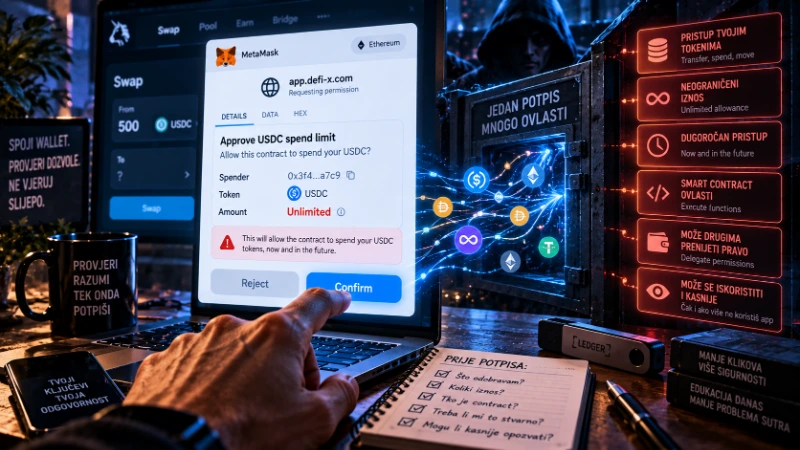
Zato mi danas više nije dovoljno znati da je transakcija došla iz mog walleta. Važnije mi je razumjeti što sam potpisom stvarno dopustio.
Spajanje walleta i dopuštanje pristupa tokenima nisu ista stvar
Jedna od prvih stvari koju vrijedi razdvojiti jest samo povezivanje walleta s aplikacijom i davanje dozvole toj aplikaciji da koristi sredstva.
Kada spojiš wallet na neku decentraliziranu aplikaciju, stranica uglavnom dobiva mogućnost vidjeti tvoju javnu adresu i ponuditi ti funkcije koje su povezane s tom adresom.
Samo povezivanje ne znači automatski da aplikacija može uzeti tokene.
Da bi određeni smart contract mogao koristiti određeni token, često mu moraš dati dodatnu dozvolu. Kod Ethereum ekosustava i sličnih mreža to se često događa kroz approval.
MetaMask to opisuje prilično jasno: token approval je dozvola kojom korisnik određenoj decentraliziranoj aplikaciji dopušta pristup i korištenje određene vrste tokena iz walleta. Bez takve dozvole aplikacija ne može samo uzeti ERC-20 tokene zato što si povezao wallet.
To je sasvim normalan dio DeFi-ja.
Ako želiš napraviti swap, dodati likvidnost ili položiti sredstva u neki protokol, smart contract mora dobiti mogućnost raspolaganja određenom količinom tokena kako bi izvršio radnju koju tražiš.
Problem nije u tome što approval postoji.
Problem nastaje kada ne znamo koliko smo ovlasti dali i koliko dugo one ostaju aktivne.
Jedan swap može ostaviti otvorena vrata i nakon što si završio
Zamisli da imaš 10.000 USDC-a, ali želiš zamijeniti samo 500 USDC-a za drugi token.
Logično bi bilo očekivati da aplikaciji dopuštaš korištenje upravo tih 500 USDC-a.
Ali neke aplikacije mogu tražiti mnogo veći limit, uključujući praktički neograničenu dozvolu. Razlog nije nužno zlonamjeran. Na taj način korisnik ne mora svaki put iznova slati approval transakciju i plaćati naknadu kada ponovno koristi isti protokol.
S korisničke strane to je praktično.
Sa sigurnosne strane znači da dozvola može ostati aktivna dugo nakon što zaboraviš da si je ikada dao.
Ako je odobren veliki ili neograničen iznos, a smart contract kojem si dao pravo kasnije postane kompromitiran ili si od početka dao dozvolu zlonamjernom contractu, potencijalna šteta nije nužno ograničena na iznos prvog swapa.
Upravo zbog toga Binance navodi da problem često nisu samo pojedinačne opasne transakcije, nego stare dozvole koje ostaju aktivne mjesecima. Njihov Wallet Security Center je u prvoj polovici 2026. označio oko 996.000 zlonamjernih approvala.
To je broj koji dobro pokazuje koliko je ova tema veća od nekoliko izoliranih slučajeva.
Approval nije isto što i slanje tokena
Tu se lako zbuniti jer wallet može prikazati transakciju bez toga da korisniku odmah bude jasno što se događa.
Kod običnog slanja tokena radnja je relativno intuitivna. Šaljem 100 USDT-a na određenu adresu i nakon potvrde tih 100 USDT-a odlazi.
Approval radi drugačije.
Njime možeš reći određenom smart contractu nešto poput: "Smiješ koristiti do 5.000 mojih USDC-a."
U tom trenutku možda se niti jedan USDC ne pomakne.
Zato čovjek može pogledati wallet nakon potvrde, vidjeti da je stanje isto i zaključiti da se ništa značajno nije dogodilo.
Ali dogodilo se.
Stvorena je dozvola.
To je kao da nekome ne predaš novac iz sefa, nego mu ostaviš ovlaštenje da ga kasnije može uzeti do određenog iznosa.
Dok je osoba kojoj vjeruješ na drugoj strani i cijeli sustav radi kako očekuješ, nema problema. Međutim, ako je ovlaštenje dano pogrešnom contractu, opasnost možda neće biti vidljiva odmah.
To je razlog zašto mi je jako važna razlika između "nije ništa otišlo iz walleta" i "nije se dogodilo ništa opasno".
To nisu iste stvari.
Blind signing pretvara potpis u vjerovanje ekranu
Drugi veliki problem nastaje kada wallet ili uređaj ne može jasno prikazati što točno potpisujemo.
To se često naziva blind signing.
Drugim riječima, korisniku se prikažu tehnički podaci koje prosječna osoba realno ne može razumjeti, pa se cijela odluka svede na povjerenje aplikaciji koja je pripremila transakciju.
Ledger blind signing opisuje kao potvrđivanje transakcije bez potpunog, ljudski razumljivog prikaza njezina sadržaja. Upravo zbog toga lažno sučelje može korisniku pokazivati jedno, dok stvarni potpis odobrava nešto drugo.
To je vrlo nezgodna situacija.
Hardware wallet može biti potpuno siguran.
Privatni ključ nikada ne napušta uređaj.
Nitko nije hakirao seed phrase.
Korisnik ipak može izgubiti sredstva jer je fizički potvrdio potpis koji nije mogao razumjeti.
Dakle, uređaj je napravio upravo ono za što je napravljen: zaštitio je privatni ključ i zatražio tvoju potvrdu.
Problem je što ti možda nisi mogao vidjeti puni smisao onoga što potvrđuješ.
Najopasnija dozvola je ona koja ne izgleda opasno
Napadači upravo to koriste.
Ne moraju ti napisati: "Dopusti mi da uzmem sve tvoje tokene."
Dovoljno je stvoriti stranicu koja izgleda kao airdrop, staking platforma ili poznati DeFi projekt, a zatim pripremiti potpis koji daje pravo na korištenje sredstava.
Korisnik misli da potvrđuje claim.
U pozadini zapravo daje dozvolu.
Chainalysis approval phishing opisuje upravo kao model u kojem se žrtvu kroz social engineering navede da odobri zlonamjernu dozvolu, nakon čega se sredstva mogu povući kroz on-chain infrastrukturu napadača.
To mijenja način na koji trebamo razmišljati o phishingu.
Prije smo uglavnom učili ljude da phishing znači krađu lozinke ili seed phrasea.
Danas napadač možda uopće ne želi ni jedno ni drugo.
Ako može navesti korisnika da sam potpiše valjanu dozvolu, blockchain neće vidjeti razliku između legitimnog i lošeg razloga zbog kojeg je korisnik kliknuo Confirm.
Kriptografski gledano, potpis je stvaran.
Problem je ljudski kontekst iza njega.
Ni napredni korisnici nisu imuni na loše approvals
Lako je ovakve teme svesti na priču o početnicima koji "klikaju svašta".
To nije realno.
U lipnju 2026. poznati Ethereum MEV bot JaredFromSubway izgubio je oko 7,5 milijuna dolara nakon što ga je napadač naveo na interakciju s lažnim tokenima i poolovima. Prema analizi CertiK-a i Chainalysisa, dio problema bio je upravo u token approvalsima koji su ostali aktivni i kasnije iskorišteni za povlačenje stvarnih sredstava iz bota.
To nije klasična priča u kojoj je netko početniku poslao lažni MetaMask link.
Riječ je o vrlo sofisticiranom automatiziranom sustavu koji je sudjelovao u kompleksnom tržišnom okruženju.
Meni je taj primjer koristan upravo zato što pokazuje da dozvole nisu samo problem neiskustva. One su dio same arhitekture DeFi-ja, a gdje god postoji trajno pravo pristupa imovini, postoji i prostor za pogrešku ili zloupotrebu.
Potpis poruke također nije uvijek bezazlen
Ljudi ponekad razlikuju "pravu transakciju" od potpisa poruke i pretpostavljaju da je potpisivanje poruke automatski sigurnije jer nema gas feeja i sredstva se ne pomiču odmah.
Ni to nije pravilo na koje bih se oslonio.
Postoje potpisi koji se koriste za prijavu i dokazivanje vlasništva walleta, što je sasvim normalno. Međutim, postoje i potpisane poruke kojima se mogu dati određene dozvole koje se poslije koriste u stvarnoj transakciji.
Zato mi činjenica da wallet ne pokazuje naknadu za gas nije dokaz da potpis nema financijske posljedice.
Posebno kod različitih permit mehanizama, korisnik može potpisati autorizaciju, a druga strana kasnije iskoristiti taj potpis za izvršenje radnje.
Ledger je tijekom 2026. istaknuo slučaj u kojem je korisnik izgubio oko 1,76 milijuna USDC-a nakon što je potpisao zlonamjernu permit poruku koja je napadaču dala mogućnost kasnijeg pomicanja tokena.
Dakle, pitanje nije samo "šaljem li sada novac?"
Pitanje je "koje pravo ovaj potpis stvara?"
Walleti postaju bolji u objašnjavanju onoga što potpisujemo
Dobra vijest je da industrija očito vidi problem.
Sve više walleta pokušava prije potpisa simulirati transakciju i korisniku prikazati što će se stvarno dogoditi.
Umjesto nečitljivog koda, ideal je dobiti nešto razumljivo poput: "Ova aplikacija dobiva pravo koristiti do 500 USDC-a" ili "nakon potvrde ovaj NFT napustit će tvoj wallet".
Binance navodi da je tijekom prve polovice 2026. njegov sustav označio oko 4,93 milijuna visokorizičnih transakcija na 19 blockchaina, pri čemu simulacija pokušava pokazati promjene salda i approvals prije potvrde.
Ledger također navodi razvoj takozvanog clear signing pristupa, čiji je cilj tehničke podatke pretvoriti u razumljiv opis onoga što korisnik potpisuje.
To je smjer koji smatram važnim jer ne možemo očekivati da svaki korisnik čita raw transaction data.
Sigurnost mora biti razumljiva običnom čovjeku ako želimo da kripto koristi više od male skupine tehnički naprednih ljudi.
Stare dozvole vrijedi gledati kao otvorena ovlaštenja
Jedna od stvari koje sam s vremenom počeo ozbiljnije shvaćati jest povremeni pregled approvals koje sam dao.
Ako sam neku DeFi aplikaciju koristio jednom prije dvije godine i više je ne koristim, postavlja se logično pitanje zašto bi i dalje trebala imati aktivnu dozvolu.
Ne tvrdim da svaku dozvolu treba odmah ukloniti. Neke aplikacije redovito koristimo i stalno ponovno odobravanje može biti nepotrebno i skupo.
Ali postoji razlika između svjesno ostavljene dozvole i ovlaštenja za koje smo potpuno zaboravili da postoji.
To je slično starim aplikacijama na mobitelu kojima smo prije nekoliko godina dali pristup kontaktima, fotografijama i lokaciji. Većina ljudi ih se više ni ne sjeća.
Samo što u DeFi-ju određena dozvola može imati izravan financijski značaj.
Zato mi je pregled starih approvals dio normalne higijene walleta, a ne reakcija tek nakon što se nešto dogodi.
Hardware wallet ne može razumjeti umjesto tebe
Hardware wallet ostaje jedan od najboljih načina zaštite privatnog ključa, ali važno je razumjeti njegovu granicu.
On može spriječiti da privatni ključ bude izvučen s uređaja.
Može zahtijevati fizičku potvrdu.
Može prikazati podatke o transakciji.
Ali ne može uvijek znati zašto ti radiš to što radiš.
Ako te prevarant uvjeri da je njegov smart contract legitiman i ti ga svjesno potvrdiš, uređaj ne može čitati tvoje namjere.
To nije kvar hardware walleta.
To je granica između tehničke zaštite i ljudske odluke.
Zbog toga sam sve manje impresioniran rečenicom "imam hardware wallet pa sam siguran" ako osoba istodobno potpisuje sve što joj se pojavi na ekranu.
Prava sigurnost dolazi iz kombinacije zaštite ključa i razumijevanja radnje koju taj ključ autorizira.
Najvažnije je razumjeti dozvolu prije nego potvrdiš potpis
Potpisivanje transakcije nije administrativna formalnost između nas i blockchaina.
Potpis je autorizacija.
Njime blockchainu dokazujemo da je vlasnik privatnog ključa pristao na određenu radnju, a jednom kada je valjana transakcija izvršena, uglavnom nema korisničke službe koja će je poništiti zato što nismo shvatili što smo potvrdili.
Zato danas, prije nego pritisnem Confirm, pokušavam sebi odgovoriti na nekoliko osnovnih pitanja u glavi: znam li koju aplikaciju koristim, koju imovinu joj dajem na raspolaganje, koliki iznos odobravam i mora li ta dozvola ostati aktivna nakon što završim ono zbog čega sam došao.
Ne moram razumjeti svaki red koda smart contracta.
Ali moram razumjeti posljedicu svog potpisa.
Jer najveća zabluda nije vjerovati da je wallet nesiguran.
Veća je zabluda misliti da gumb Confirm znači samo: "Da, želim nastaviti."
U kriptu ponekad znači puno više.
Može značiti: "Dajem ovom smart contractu pravo da koristi moje tokene i nakon što zatvorim stranicu."
A razliku između te dvije rečenice vrijedi razumjeti prije nego što potpis postane trajni zapis na blockchainu.
– Mario Jaklenec | KriptoEntuzijasti –
Kripto nije igra sreće, nego disciplina i razumijevanje onoga u što ulažeš.
Znanje, rizik, analiza i dugoročno razmišljanje – to je put kojim hodamo.
Edukacija bez hypea. Zajednica bez slijepog praćenja. Cilj bez iluzija.
Hvala svima što čitate naše članke na kriptoentuzijasti.io!
🌐 Posjeti nas: https://kriptoentuzijasti.io
💬 Pridruži se zajednici: https://discord.gg/kriptoentuzijasti
🐦 Prati nas na X-u: https://twitter.com/k_entuzijasti
🧠💡 Analiziraj prije nego vjeruješ – misli samostalno, jer će inače tržište misliti umjesto tebe.
U svijetu kriptovaluta gdje je buka veća od znanja, edukacija je tvoj najvažniji alat.
Ne gradi mišljenje o tržištu na temelju memova, FOMO objava i lažnih obećanja o "pasivnoj zaradi" – nego na znanju, iskustvu i razumijevanju kako stvari zaista funkcioniraju.
Ako vam se sviđa ono što čitate, podijelite članak na društvenim mrežama i pomozite nam širiti kripto znanje.
Zajedno gradimo svijet kripta!
Mastercard pokreće uslugu kripto vjerodajnica
Kupnja Nekretnine Bitcoinom, dali je isplativo, njegove prednosti